Monitoreo, respuesta e inteligencia ofensiva para detectar riesgos antes de
que interrumpan tu negocio.
Su IP esDetectando...
Quiénes somos
Somos un equipo enfocado en proteger sistemas antes, durante y después del incidente.
Cipher Inode nace para unir investigación ofensiva, monitoreo defensivo y
comunicación clara. Trabajamos con empresas que necesitan seguridad técnica
sin perder velocidad operacional.
01
Precisión técnica
Analizamos riesgos con evidencia verificable, no con alarmas genéricas.
02
Respuesta cercana
Acompañamos a equipos directivos y técnicos con pasos concretos.
03
Mejora continua
Convertimos hallazgos en controles, aprendizaje y resiliencia.
Las personas detrás de Cipher Inode
En Cipher Inode no vendemos servicios genéricos de ciberseguridad. Somos profesionales que han trabajado directamente administrando infraestructuras, investigando incidentes, implementando controles de protección y desarrollando soluciones tecnológicas para organizaciones reales.
Nuestra experiencia nace desde la operación diaria de redes, servidores, aplicaciones y plataformas cloud, enfrentando desafíos que no aparecen en los manuales ni en las presentaciones comerciales.
Nuestro objetivo es ayudar a las organizaciones a proteger sus activos digitales, reducir riesgos y fortalecer su capacidad de respuesta frente a amenazas cada vez más sofisticadas.
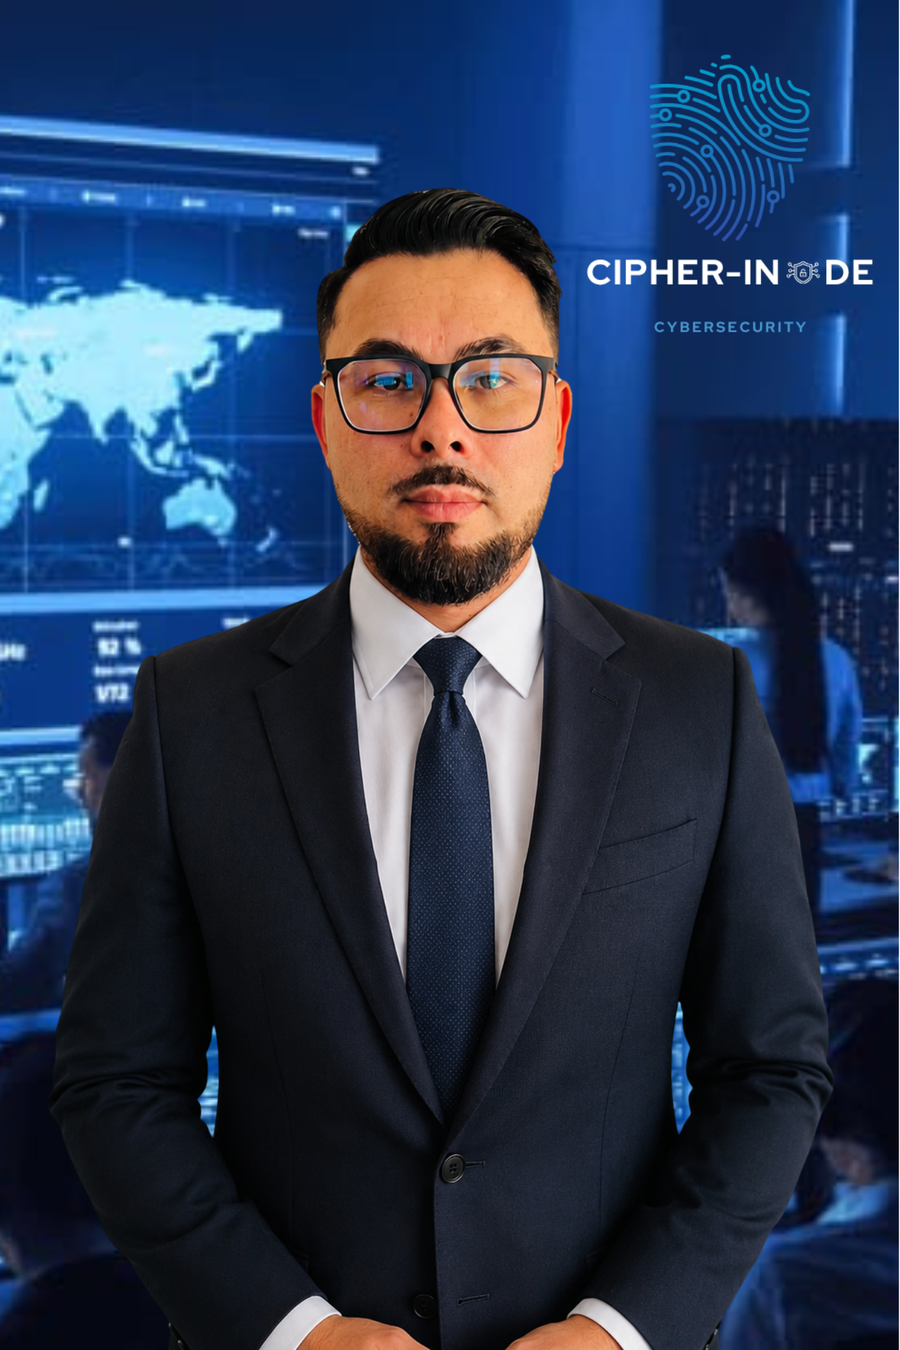
Héctor Torres
Nodo activo
Fundador y Director de Ciberseguridad
> rol: infraestructura_cloud | siem | pentesting
Ingeniero en Ciberseguridad con experiencia en administración de infraestructura TI, seguridad de redes, plataformas cloud, análisis de incidentes, auditorías técnicas y desarrollo de aplicaciones. Ha trabajado en la protección de entornos corporativos complejos, implementando soluciones de monitoreo, gestión de vulnerabilidades, continuidad operacional y fortalecimiento de infraestructuras críticas.
Infraestructura TICloud SecurityPentestingSIEM y monitoreoDesarrollo de aplicacionesGestión de incidentesHardening de servidores
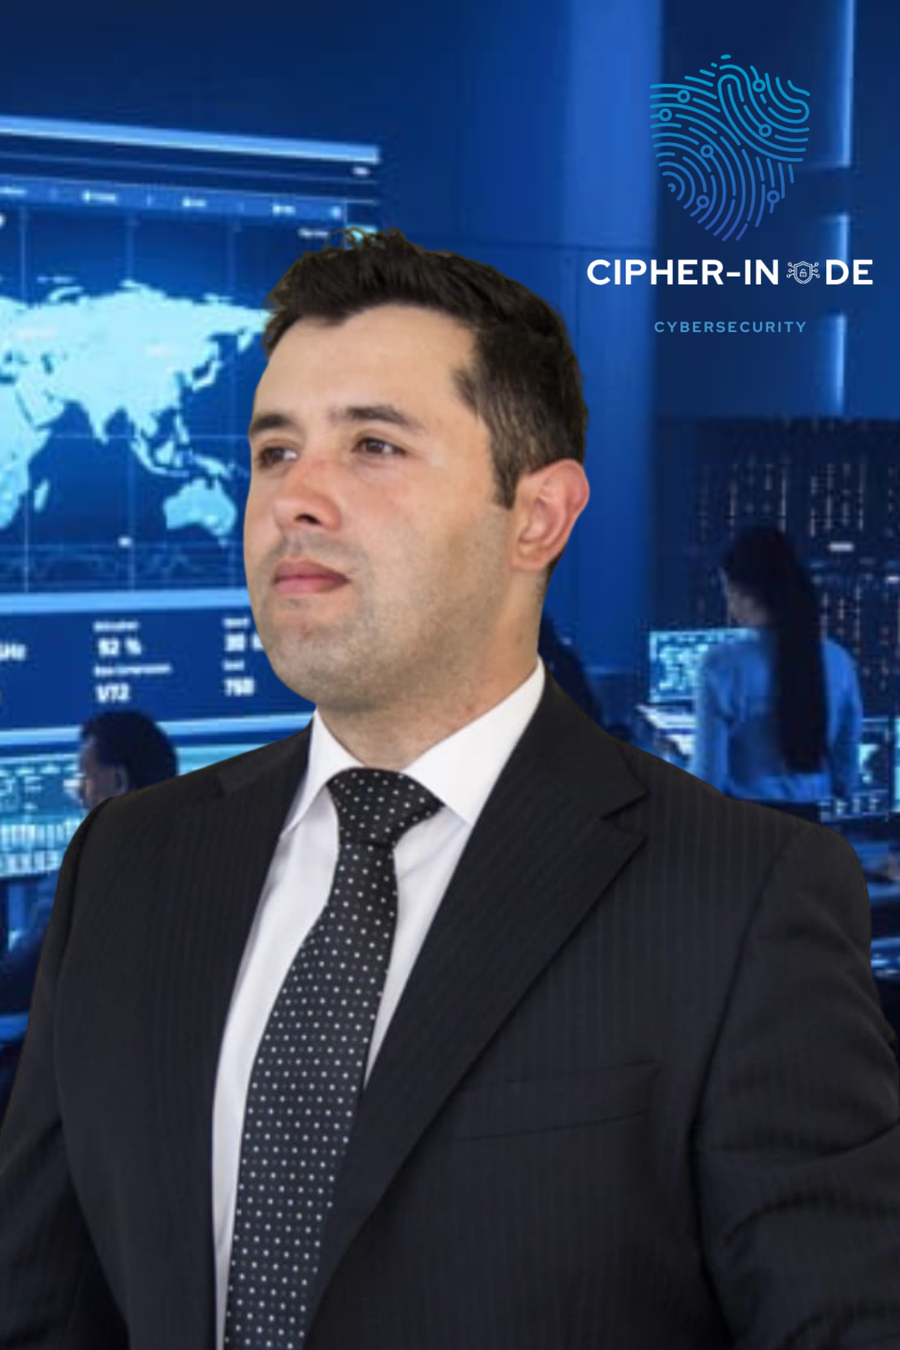
José Luis Gatica
Nodo activo
Director de Inteligencia y Análisis Estratégico
> rol: inteligencia_amenazas | osint | estrategia
Responsable del análisis estratégico de amenazas, investigación de riesgos emergentes y apoyo en procesos de evaluación de seguridad. Su enfoque permite transformar datos técnicos en información útil para la toma de decisiones, ayudando a mejorar la postura de seguridad de los clientes.
Inteligencia de amenazasAnálisis estratégicoInvestigación OSINTEvaluación de riesgosSeguridad operacional
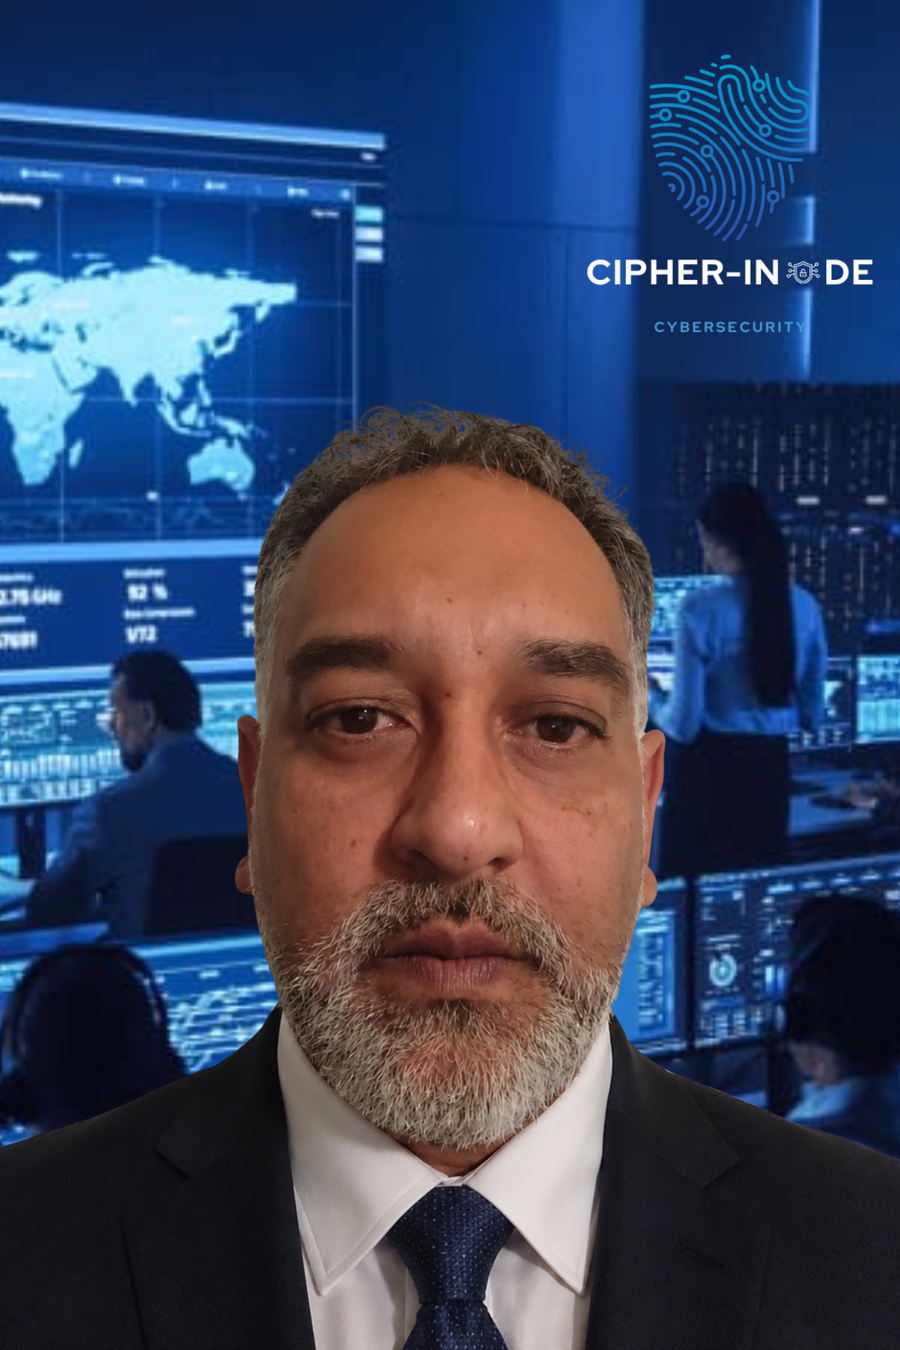
Jhony Núñez
Nodo activo
Director de Implementación y Cumplimiento
> rol: compliance | iso27001 | nist | auditoría
Ingeniero en Ciberseguridad especializado en documentación, implementación de controles de seguridad y acompañamiento en procesos de mejora continua. Su labor permite transformar recomendaciones técnicas en políticas, procedimientos y controles efectivos alineados con estándares internacionales.
ISO 27001NISTCIS ControlsGestión documentalAuditoríasCumplimiento normativoGestión de riesgos
[PRINCIPIO OPERATIVO]
“La ciberseguridad no se mide por las herramientas que compras, sino por los incidentes que logras evitar.”
Perfil técnico
Especialidades
Operación continua
Defensa que combina visibilidad, acción y criterio humano.
Operamos como una extensión técnica de tu equipo: identificamos exposición,
monitoreamos señales críticas y acompañamos la respuesta ante incidentes con
criterio, evidencia y continuidad operacional.
01
Mapeo de superficie
Identificamos activos expuestos, dominios, servicios, credenciales comprometidas y rutas reales de ataque antes de que sean explotadas.
02
Monitoreo y alerta
Correlacionamos señales desde infraestructura, nube, endpoints y fuentes externas para priorizar eventos con impacto real.
03
Respuesta táctica
Apoyamos la contención, análisis forense inicial, erradicación y recuperación con foco en continuidad operativa.
Qué entregamos en operación continua
Inventario de activos expuestosPriorización de riesgosAlertas técnicas clasificadasRecomendaciones accionablesReportes ejecutivosApoyo en contención y recuperación
No vendemos ruido ni reportes eternos. Entregamos visibilidad clara, acciones priorizadas y acompañamiento técnico cuando realmente importa.
Operación continua
Metodología de operación continua
Nuestro enfoque combina identificación de exposición, monitoreo de señales críticas,
priorización técnica y acompañamiento en la respuesta. El objetivo es entregar
información útil, accionable y entendible para equipos técnicos y directivos.
Levantamiento inicial de activos, dominios, servicios y superficie pública.
Identificación de riesgos, malas configuraciones y señales de exposición.
Monitoreo de eventos relevantes desde infraestructura, nube, endpoints y fuentes externas.
Priorización de hallazgos según impacto, criticidad y posibilidad real de explotación.
Recomendaciones técnicas claras para mitigación.
Apoyo en contención, análisis y recuperación ante incidentes.
Entrega de reportes ejecutivos y técnicos según necesidad del cliente.
Capacidades
Servicios para reducir riesgo real, no solo generar reportes.
Capacidades ofensivas, defensivas y formativas para identificar exposición,
reducir superficie de ataque y mejorar la respuesta de tu organización.
OfensivoDefensivoCultura
Consultoría y Cumplimiento
Marcos, controles y operación alineados con madurez real.
Acompañamos a organizaciones en la implementación de marcos, buenas prácticas
y controles técnicos para fortalecer su seguridad, continuidad operativa y
madurez tecnológica.
GobiernoControlesContinuidad
Inteligencia accionable
Señales técnicas traducidas en decisiones de negocio.
Cipher Inode prioriza hallazgos por impacto, probabilidad y ventana de explotación.
El resultado: menos ruido, mejores decisiones y remediación más rápida.
MTTD
Detección temprana de eventos anormales.
MTTR
Flujos claros para contener y recuperar.
Live Threat Console
Análisis de Fases
Cyber Kill Chain Interactiva
Tácticas Detectadas
Matriz MITRE ATT&CK resumida
Proceso Operativo
De señal técnica a decisión
01
Evento técnico
Captura de logs, alertas base y anomalías de red.
02
Correlación
Unificación y validación de señales en el SIEM.
03
Priorización
Filtro de falsos positivos y cálculo de impacto real.
04
Decisión
Análisis experto y formulación del plan de respuesta.
05
Mitigación
Aplicación de controles y contención de la amenaza.
Ciberconsejos
Hábitos simples para reducir riesgos digitales todos los días.
Consejos prácticos para personas, familias y equipos de trabajo. Cada módulo
incluye una guía breve para aplicar la configuración o el hábito recomendado.
PersonasEmpresasDía a día
Personas y empresas
Detecta phishing antes de hacer clic
El phishing busca que entregues claves, códigos o datos sensibles usando urgencia, miedo o beneficios falsos.
Revisa si el dominio del remitente coincide con la organización real.
Pasa el cursor sobre enlaces o mantén presionado en móvil para ver la URL antes de abrir.
No ingreses claves desde enlaces recibidos por correo, SMS, WhatsApp o redes sociales.
Abre el sitio desde la app oficial, marcador guardado o escribiendo la dirección manualmente.
Si es corporativo, reporta el mensaje al canal interno de seguridad sin reenviar adjuntos.
Personas
Cuándo cambiar tus claves
Cambia una clave cuando se filtró, fue compartida, se usó en un equipo ajeno o detectas actividad sospechosa.
Prioriza correo principal, banco, redes sociales, nube y cuentas laborales.
Crea una contraseña única por servicio con un gestor de claves.
Activa doble factor con app autenticadora o passkey cuando esté disponible.
Cierra sesiones abiertas en dispositivos que no reconozcas.
Actualiza preguntas de recuperación y correos/teléfonos asociados.
iPhone
Activa protección antirrobo en iPhone
La protección previa permite ubicar, bloquear o borrar el dispositivo si se pierde o es robado.
En Ajustes, configura un código de al menos 6 dígitos y Face ID o Touch ID.
En tu Apple ID, activa Buscar mi iPhone y Enviar última ubicación.
Activa Protección en caso de robo del dispositivo si está disponible en tu versión de iOS.
Desactiva vistas sensibles en pantalla bloqueada, como notificaciones completas.
Si lo pierdes, entra a iCloud o la app Buscar para marcarlo como perdido o borrarlo.
Android
Refuerza tu dispositivo Android
Un teléfono protegido reduce robo de cuentas, instalación de apps falsas y exposición de datos personales.
Configura PIN fuerte, huella o rostro desde Ajustes y Seguridad.
Activa Encontrar mi dispositivo con ubicación y conexión de datos habilitadas.
Revisa Play Protect y evita instalar APK desde navegadores o mensajería.
En Privacidad, revisa permisos de cámara, micrófono, ubicación y accesibilidad.
Mantén Android y las apps actualizadas automáticamente.
Día a día
Conéctate más seguro
Las redes públicas, QR pegados en lugares abiertos y portales falsos pueden capturar credenciales.
Evita iniciar sesión en bancos o servicios críticos desde Wi-Fi público.
Desactiva conexión automática a redes abiertas.
Verifica que el sitio use HTTPS y que el dominio sea correcto.
Si escaneas un QR, revisa la URL antes de continuar.
Usa datos móviles o VPN confiable cuando trabajes fuera de una red conocida.
Familias
Evita el sharenting riesgoso
Publicar información de menores puede revelar rutinas, ubicación, colegio, identidad o imágenes difíciles de retirar.
No publiques uniforme, dirección, patente, colegio, horarios o lugares frecuentes.
Desactiva ubicación en la cámara antes de compartir fotos.
Configura perfiles privados y revisa quién puede ver historias o publicaciones.
Pide consentimiento según edad y evita contenido que pueda avergonzar o exponer.
Elimina datos personales de imágenes, diplomas, credenciales o documentos.
Familias
Configura control parental
El control parental ayuda a ajustar contenido, compras, horarios y privacidad según la edad.
Crea una cuenta infantil o familiar en el sistema operativo del dispositivo.
Define límites de tiempo, horarios de descanso y apps permitidas.
Bloquea compras sin autorización y contenido no adecuado por edad.
Revisa permisos de ubicación, cámara, micrófono y contactos.
Complementa la configuración con conversación y revisión periódica.
Empresas
Prepara a tu equipo ante incidentes
Un incidente se controla mejor cuando el equipo sabe qué reportar, a quién acudir y qué no tocar.
Define un canal único para reportes de phishing, pérdida de equipo o actividad sospechosa.
Documenta responsables de TI, comunicaciones, legal y continuidad operacional.
Prueba respaldos y restauración de servicios críticos.
Establece pasos iniciales: aislar equipo, preservar evidencia y bloquear credenciales.
Realiza simulaciones breves cada trimestre y actualiza el procedimiento.
Noticias de Ciberseguridad
Señales relevantes de Chile y el mundo, listas para revisar sin ruido.
Seleccionamos alertas y publicaciones recientes desde fuentes confiables,
incluyendo ANCI Chile, y enlazamos siempre a la fuente original.
Consulta si tu correo aparece asociado a filtraciones conocidas usando
plataformas oficiales o reconocidas. Cipher Inode no solicita, procesa ni
almacena tu correo electrónico.
Sin contraseñasSin formulariosRedirección segura
Usuarios han usado esta herramienta de orientación+348
Por seguridad y privacidad, la consulta se realiza directamente en la
plataforma externa seleccionada. Cipher Inode no recibe correos, códigos de
verificación ni resultados de búsqueda.
Cambia inmediatamente la contraseña del servicio afectado.
No reutilices contraseñas entre plataformas.
Activa MFA o doble factor de autenticación.
Usa un gestor de contraseñas.
Revisa sesiones activas en tus cuentas.
Desconfía de correos sospechosos relacionados con la filtración.
Mantén actualizados tus datos de recuperación.
No aparecer en una plataforma no garantiza que tus datos nunca hayan sido
filtrados. Cada herramienta usa fuentes distintas y puede tener fechas de
actualización diferentes.